 Bayu Permadi
Mengapa Infrastruktur Cloud Anda Lebih Rentan dari yang Anda Perkirakan?
Ketika perusahaan Anda bermigrasi ke infrastruktur digital, kesalahan konfigurasi keamanan cloud menjadi salah satu ancaman paling nyata yang sering kali luput dari perhatian hingga kerusakan besar telah terjadi. Banyak organisasi berasumsi bahwa penyedia layanan cloud raksasa secara otomatis menjamin keamanan menyeluruh atas semua data dan aplikasi mereka. Realitasnya, model tanggung jawab bersama (Shared Responsibility Model) menuntut perusahaan untuk aktif mengelola keamanan konfigurasi internal mereka sendiri. Tanpa pemahaman mendalam, celah sekecil apa pun pada port yang terbuka atau izin akses yang terlalu longgar dapat menjadi pintu masuk bagi aktor jahat. Di sinilah mitigasi risiko secara proaktif menjadi penentu kelangsungan bisnis Anda di era digital.
Ancaman Tersembunyi di Balik Layar Cloud Architecture
Ancaman tersembunyi ini tidak selalu berupa serangan siber canggih yang menggunakan malware mutakhir, melainkan kelalaian administratif yang sederhana dalam mengelola arsitektur cloud. Sebagai pengambil keputusan, Anda harus menyadari bahwa satu kesalahan penyiapan bucket penyimpanan publik dapat memicu Kebocoran Data massal dalam hitungan menit. Menurut laporan riset keamanan global dari lembaga kredibel seperti Gartner, sebagian besar insiden keamanan di lingkungan cloud disebabkan oleh kesalahan internal pengguna, bukan kegagalan sistem dari penyedia cloud itu sendiri. Kompleksitas arsitektur modern yang melibatkan multi-cloud sering kali mengaburkan visibilitas tim IT Anda, membuat mereka kesulitan memantau setiap perubahan aset secara real-time. Oleh karena itu, membangun kesadaran kolektif mengenai pentingnya arsitektur yang aman (secure cloud) merupakan langkah pertama yang tidak boleh ditawar lagi.
Biaya Nyata dari Sebuah Kelalaian Konfigurasi
Ketika terjadi insiden akibat kelalaian ini, biaya yang harus dibayar perusahaan jauh melampaui kerugian finansial langsung akibat denda atau tebusan data. Dampak non-material seperti hilangnya kepercayaan pelanggan, rusaknya reputasi brand yang telah dibangun bertahun-tahun, hingga sanksi regulasi yang ketat sering kali menjadi pukulan telak yang sulit dipulihkan. Bagi sektor industri yang diatur ketat seperti fintech, kesehatan, atau e-commerce, ketidakpatuhan terhadap standar keamanan data dapat berujung pada pencabutan izin operasional secara permanen. Kerugian produktivitas akibat downtime sistem selama proses investigasi forensik juga menambah beban operasional yang sangat signifikan bagi manajemen internal. Investasi pada mitigasi dini dan penguatan sistem jauh lebih ekonomis dibandingkan biaya pemulihan pasca-insiden yang bisa menghabiskan sumber daya berharga perusahaan.
Memahami Akar Masalah: Mengapa Kesalahan Konfigurasi Keamanan Cloud Terjadi
Untuk mengatasi masalah ini secara efektif, kita harus membedah mengapa kesalahan konfigurasi keamanan cloud begitu sering terjadi di lingkungan perusahaan yang dinamis saat ini. Salah satu penyebab utamanya adalah kecepatan tim developer dalam merilis fitur baru yang sering kali mengabaikan protokol keamanan dasar demi mengejar tenggat waktu pasar. Ketika inovasi bisnis diprioritaskan secara ekstrem di atas ketahanan sistem, celah keamanan akan mulai bermunculan satu per satu tanpa disadari oleh tim pengawas. Tanpa adanya kontrol terpusat dan standardisasi arsitektur, setiap deploy code baru berpotensi memperkenalkan kerentanan baru yang membahayakan seluruh ekosistem digital perusahaan. Keselarasan antara kecepatan rilis produk dan kepatuhan terhadap protokol keamanan harus menjadi perhatian utama bagi para pemimpin teknologi.
Kompleksitas Manajemen Identitas dan Akses (IAM)
Pengaturan Manajemen Identitas dan Akses (IAM) yang keliru adalah salah satu kontributor terbesar dalam insiden Cloud Misconfiguration saat ini. Banyak organisasi memberikan hak akses administrator secara berlebihan kepada pengguna atau aplikasi pihak ketiga demi kemudahan operasional sementara yang tidak disarankan. Praktik ini melanggar prinsip dasar keamanan informasi, yaitu prinsip hak istimewa paling rendah (Least Privilege), di mana pengguna seharusnya hanya memiliki akses minimal yang diperlukan. Akibatnya, jika satu akun kredensial tersebut berhasil dikompromikan oleh peretas, mereka dapat dengan mudah melakukan eskalasi hak istimewa dan menguasai seluruh jaringan internal. Mengelola IAM secara manual pada ratusan akun cloud yang aktif adalah tugas berat yang memerlukan pendekatan sistematis, terpusat, dan otomatis.
Penyimpangan Konfigurasi (Configuration Drift) dalam Skala Besar
Masalah lain yang sering dihadapi oleh CTO dan IT Manager adalah fenomena penyimpangan konfigurasi atau yang dikenal dengan istilah configuration drift. Kondisi ini terjadi ketika pengaturan infrastruktur cloud yang awalnya aman secara perlahan berubah seiring waktu akibat pemeliharaan harian atau perbaikan darurat yang dilakukan secara manual. Perubahan-perubahan kecil yang dilakukan secara terburu-buru ini sering kali tidak terdokumentasi dengan baik, sehingga menciptakan deviasi dari standar kepatuhan awal. Tanpa adanya visibilitas yang utuh dan alat pemantauan otomatis yang andal, tim IT Anda akan terus berjalan dalam kegelapan tanpa menyadari adanya risiko baru. Ketidakmampuan mendeteksi perubahan konfigurasi ini secara instan adalah celah terbesar yang sering dimanfaatkan oleh penyerang luar.
Faktor Manusia: Kelelahan, Pelatihan, dan Proses yang Tidak Konsisten
Sebagian besar kesalahan konfigurasi berakar pada manusia, bukan teknologi. Beban kerja tinggi membuat tim IT rentan keliru pada tugas konfigurasi yang repetitif. Kurangnya pelatihan membuat risiko tidak disadari, dan proses yang tidak terdokumentasi menghasilkan pengaturan keamanan yang berbeda-beda antar lingkungan. Standarisasi proses, pelatihan berkala, dan otomatisasi tugas rutin adalah cara paling efektif menekan kesalahan ini.
Membangun Fondasi Kokoh: Strategi Mengatasi Kesalahan Konfigurasi Keamanan Cloud
Menyadari tantangan yang kompleks tersebut, perusahaan perlu mengadopsi pendekatan proaktif untuk mentransformasi infrastruktur mereka menjadi sistem yang tangguh. Solusi dari tantangan kesalahan konfigurasi keamanan cloud ini tidak terletak pada penambahan lapisan software keamanan secara acak, melainkan pada integrasi keamanan ke dalam siklus hidup pengembangan sistem secara utuh. Dengan menyelaraskan aspek keamanan (Cloud Security) langsung sejak tahap perencanaan arsitektur, Anda dapat meminimalkan risiko kerentanan sebelum kode tersebut dijalankan di produksi. Ini adalah langkah strategis untuk menciptakan ekosistem bisnis yang stabil, patuh, dan siap menghadapi ancaman keamanan modern. Keamanan tidak boleh dianggap sebagai hambatan kecepatan, melainkan sebagai akselerator bisnis yang aman.
Menerapkan Paradigma Secure by Design dan Otomatisasi DevSecOps
Menerapkan prinsip Secure by Design berarti menempatkan aspek keamanan sebagai prioritas utama dalam setiap keputusan arsitektur cloud yang diambil perusahaan. Dalam praktiknya, hal ini diwujudkan melalui adopsi metodologi Infrastructure as Code (IaC) yang memungkinkan tim IT mendefinisikan seluruh infrastruktur menggunakan file konfigurasi terpusat. Dengan mengintegrasikan alat pemindaian keamanan otomatis ke dalam pipeline CI/CD, setiap potensi kesalahan konfigurasi keamanan cloud dapat dideteksi sejak fase pengembangan awal. Pendekatan DevSecOps ini tidak hanya mempercepat waktu rilis aplikasi ke pasar, tetapi juga memberikan kepastian bahwa setiap rilis telah memenuhi standar kepatuhan. Melalui otomatisasi, kesalahan manusia (human error) yang menjadi penyebab utama kegagalan konfigurasi dapat ditekan hingga ke level minimal.
Audit Berkelanjutan Melalui Cloud Security Posture Management (CSPM)
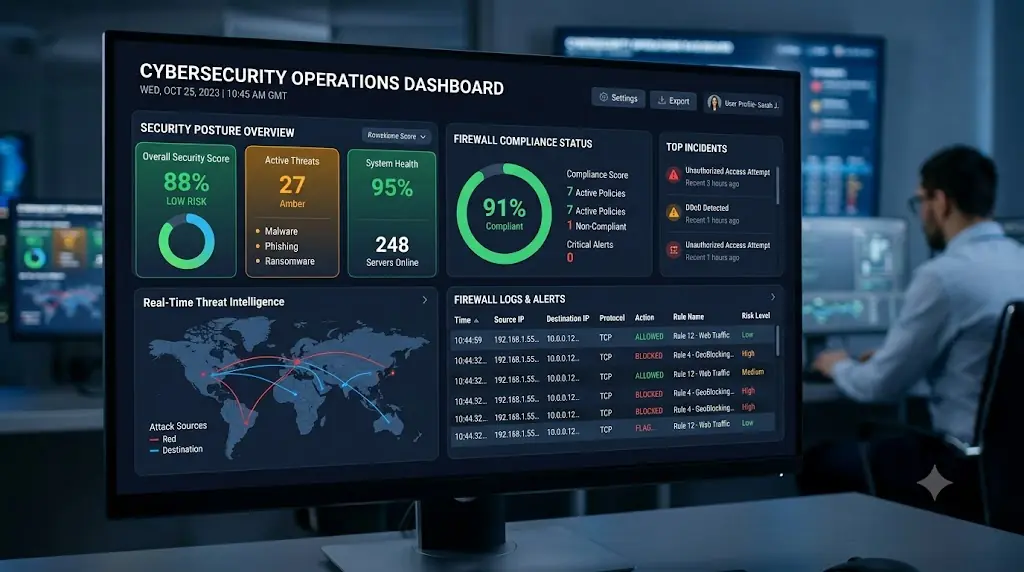
Selain otomatisasi di tahap pengembangan, pemantauan pasca-penerapan secara real-time sangat krusial untuk menjaga integritas sistem dari waktu ke waktu di lingkungan produksi. Penggunaan teknologi Cloud Security Posture Management (CSPM) memungkinkan perusahaan memantau kepatuhan konfigurasi secara terus-menerus terhadap standar industri internasional. Alat ini secara otomatis akan mengidentifikasi jika ada port sensitif yang tiba-tiba terbuka untuk publik atau jika ada perubahan kebijakan IAM yang mencurigakan. Setelah mendeteksi adanya anomali, sistem CSPM dapat memberikan notifikasi instan kepada tim keamanan atau bahkan melakukan remediasi otomatis secara mandiri. Mengandalkan audit manual berkala sudah tidak lagi relevan dalam lanskap cloud yang berubah setiap detik; visibilitas berkelanjutan adalah kunci utama pertahanan.
Melangkah Bersama Pandawa Cloud .Net: Amankan Akselerasi Bisnis Anda
Membangun dan mengelola arsitektur cloud yang sepenuhnya aman memerlukan keahlian mendalam, waktu yang tidak sedikit, dan sumber daya yang fokus. Sebagai mitra strategis Anda, Pandawa Cloud .Net hadir untuk membantu perusahaan Anda mengatasi kerumitan operasional ini tanpa mengorbankan kecepatan inovasi bisnis. Kami memahami bahwa setiap bisnis memiliki kebutuhan unik, sehingga pendekatan yang kami tawarkan selalu disesuaikan dengan skala dan tujuan strategis organisasi Anda. Dengan dukungan tim ahli yang berpengalaman, Anda dapat mengalihkan fokus pada pertumbuhan bisnis inti sementara kami memastikan infrastruktur Anda tetap aman. Kami bertindak sebagai penasihat terpercaya yang mendampingi setiap langkah transformasi digital perusahaan Anda dengan aman.
Kolaborasi Strategis untuk Perlindungan Infrastruktur Menyeluruh
Melalui layanan konsultasi komprehensif kami, kami membantu Anda melakukan penilaian mendalam (assessment) terhadap postur keamanan arsitektur cloud Anda saat ini. Kami akan mengidentifikasi setiap potensi kesalahan konfigurasi keamanan cloud yang ada, menyusun peta jalan perbaikan yang terstruktur, dan mengimplementasikan solusi otomatisasi keamanan yang andal. Kolaborasi dengan kami bukan sekadar tentang membeli layanan teknologi, melainkan tentang membangun kemitraan jangka panjang untuk mengamankan aset digital paling berharga milik perusahaan. Hubungi tim ahli kami hari ini untuk berdiskusi secara mendalam mengenai bagaimana kami dapat membantu Anda mewujudkan infrastruktur cloud yang tangguh. Bersama Pandawa Cloud .Net, mari kita bangun fondasi digital yang aman, efisien, dan siap mendukung akselerasi bisnis Anda di masa depan.