 Bayu Permadi
Menghadapi Realitas Baru Keamanan Siber di Era Cloud
Paradigma Baru Keamanan Digital: Mengapa Perimeter Tradisional Mulai Runtuh
Di tengah akselerasi transformasi digital yang masif, penerapan zero trust architecture cloud kini bukan lagi sekadar opsi tambahan, melainkan sebuah kebutuhan strategis yang mutlak bagi setiap organisasi. Banyak pemimpin teknologi menyadari bahwa model keamanan perimeter tradisional—yang mengasumsikan bahwa semua entitas di dalam jaringan internal dapat dipercaya—sudah tidak lagi relevan untuk menghadapi lanskap ancaman modern. Ketika infrastruktur bisnis berpindah ke cloud, batas-batas fisik jaringan konvensional menghilang, meninggalkan celah keamanan baru yang rentan dieksploitasi oleh pihak tidak bertanggung jawab. Memahami bagaimana konsep ini bekerja akan membantu para CTO dan IT Manager dalam melindungi aset digital paling berharga milik perusahaan mereka dari ancaman yang kian canggih. Keamanan data yang tangguh kini menjadi salah satu pilar utama yang menentukan kelangsungan dan reputasi bisnis di pasar global. Oleh karena itu, mengubah pendekatan keamanan siber menjadi lebih proaktif adalah langkah paling bijak yang dapat diambil oleh pengambil keputusan saat ini.
Keamanan cloud saat ini menuntut pendekatan yang lebih dinamis karena pola kerja karyawan kini tersebar di berbagai lokasi dengan perangkat yang bervariasi. Berdasarkan laporan lanskap keamanan global, sebagian besar insiden kebocoran data justru berakar dari kompromi kredensial internal yang memiliki hak akses berlebih. Dengan mengadopsi prinsip dasar “jangan pernah percaya, selalu verifikasi”, perusahaan Anda dapat memitigasi risiko lateral movement di mana peretas yang berhasil menembus satu titik dapat dengan mudah menguasai seluruh jaringan. Transisi ke arsitektur ini memerlukan perubahan pola pikir dari yang semula fokus pada perlindungan gerbang luar menjadi perlindungan granular di setiap lapisan data. Pendekatan ini memastikan bahwa setiap transaksi data dan akses pengguna selalu divalidasi dengan ketat tanpa memandang dari mana permintaan tersebut berasal.
Memahami Cara Kerja Zero Trust Secara Mendalam
Mengenal Pilar Utama dalam Implementasi Zero Trust Architecture Cloud
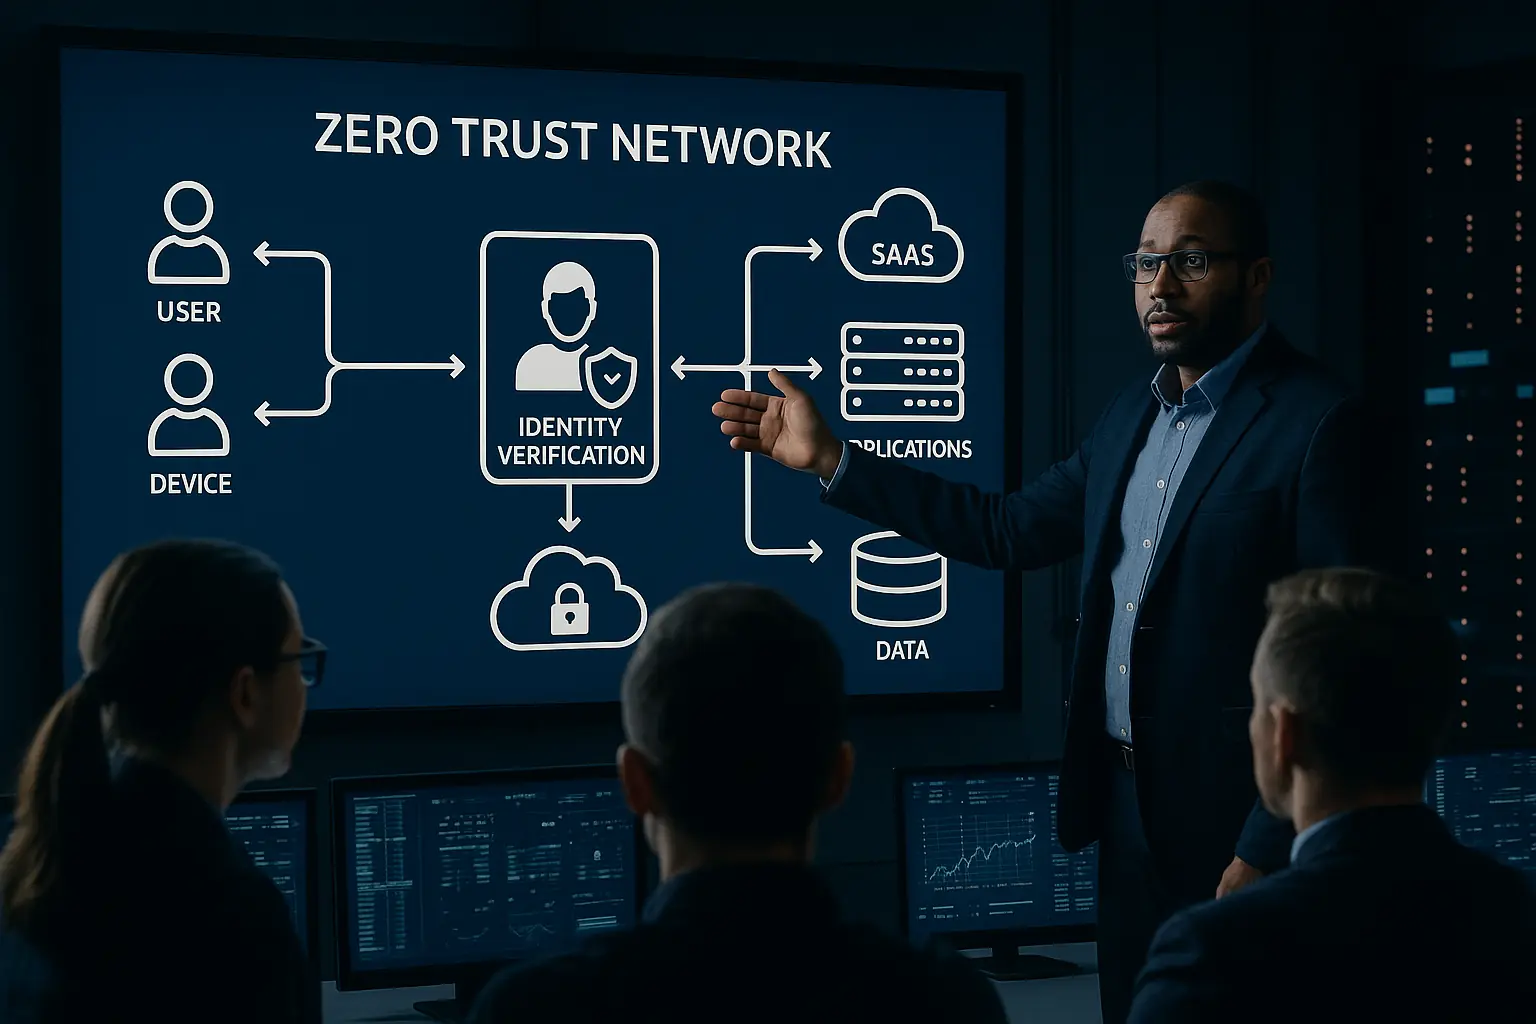
Untuk mengimplementasikan zero trust architecture cloud dengan sukses, pengambil keputusan harus memahami tiga pilar utama yang menopangnya secara menyeluruh. Pilar pertama adalah verifikasi identitas secara eksplisit yang memastikan setiap pengguna dan perangkat yang mencoba mengakses data wajib divalidasi secara real-time tanpa pengecualian. Pilar kedua mengedepankan konsep akses dengan hak istimewa paling minimal (least privilege access), yang membatasi wewenang pengguna hanya pada sumber daya yang benar-benar mereka butuhkan untuk menyelesaikan tugas spesifik. Sementara pilar ketiga adalah asumsi adanya pelanggaran (assume breach), sebuah mindset proaktif yang mendorong tim IT untuk selalu bersiap menghadapi kemungkinan bahwa sistem pertahanan mereka telah disusupi. Melalui pemahaman yang komprehensif terhadap ketiga pilar ini, perusahaan dapat membangun kerangka kerja keamanan yang dinamis dan adaptif terhadap perkembangan ancaman.
Penerapan ketiga pilar ini secara konsisten akan mengubah bagaimana infrastruktur IT Anda merespons setiap permintaan akses. Sistem tidak lagi memberikan kepercayaan otomatis berdasarkan lokasi fisik atau alamat IP pengguna, melainkan melakukan evaluasi kontekstual yang mendalam secara terus-menerus. Evaluasi ini mencakup penilaian kesehatan perangkat, lokasi geografis pengakses, serta waktu akses yang tidak biasa untuk mendeteksi potensi ancaman secara dini. Dengan demikian, tim keamanan siber Anda dapat mendeteksi dan mengisolasi aktivitas mencurigakan sebelum berkembang menjadi insiden yang merugikan. Langkah taktis ini memberikan ketenangan pikiran bagi manajemen bahwa seluruh operasional digital berjalan di atas fondasi yang kokoh.
Identity Access Management (IAM) Sebagai Garda Terdepan
Dalam ekosistem cloud, identitas kini berfungsi sebagai perimeter baru menggantikan dinding api (firewall) tradisional yang kaku. Implementasi Identity Access Management (IAM) yang kuat memungkinkan perusahaan melakukan kontrol ketat terhadap siapa saja yang dapat mengakses data sensitif, kapan akses tersebut diberikan, dan dari perangkat apa akses dilakukan. Melalui otentikasi multi-faktor (MFA) yang dikombinasikan dengan analisis perilaku berbasis kecerdasan buatan, sistem dapat mendeteksi aktivitas anomali secara instan. Langkah ini secara signifikan menekan risiko kebocoran data yang diakibatkan oleh kata sandi yang lemah atau taktik rekayasa sosial yang menargetkan karyawan Anda. Penerapan IAM yang disiplin juga menyederhanakan proses audit kepatuhan karena setiap aktivitas pengguna tercatat dengan akurat dan tidak dapat dimanipulasi.
Lebih dari sekadar membatasi akses, sistem IAM modern juga memfasilitasi peninjauan berkala terhadap hak istimewa pengguna secara otomatis. Kebijakan ini memastikan bahwa karyawan yang telah berpindah divisi atau keluar dari perusahaan tidak lagi memiliki akses ke sistem sensitif yang sebelumnya mereka kelola. Hal ini sering kali diabaikan oleh banyak organisasi, padahal akun-akun terbengkalai dengan hak akses tinggi adalah target empuk bagi para peretas. Dengan menertibkan manajemen identitas, perusahaan secara tidak langsung meningkatkan efisiensi tata kelola IT serta mengurangi beban kerja tim administrasi. Transformasi ini menjadi bukti nyata bahwa keamanan siber yang baik berjalan beriringan dengan efisiensi operasional harian.
Network Segmentation: Membatasi Ruang Gerak Ancaman
Selain manajemen identitas, teknik Network Segmentation atau segmentasi jaringan mikro memegang peranan krusial dalam membatasi ruang gerak penyerang jika terjadi insiden siber. Dengan membagi infrastruktur cloud menjadi zona-zona kecil yang terisolasi secara logis, perusahaan dapat memastikan bahwa kompromi pada satu server non-kritis tidak akan menyebar ke basis data keuangan atau operasional utama. Pendekatan segmentasi ini memastikan bahwa setiap lalu lintas data antar segmen harus melalui proses pemeriksaan keamanan yang ketat dan otomatis. Hasilnya, efektivitas penyerang dalam melakukan eksplorasi jaringan internal (lateral movement) dapat ditekan hingga ke titik nol. Strategi ini sangat efektif untuk melindungi aplikasi warisan (legacy) yang belum sepenuhnya mendukung protokol keamanan modern.
Implementasi segmentasi mikro di lingkungan cloud juga memberikan fleksibilitas tinggi bagi tim pengembang dalam melakukan inovasi tanpa mengorbankan keamanan. Tim dapat bereksperimen di lingkungan pengujian yang sepenuhnya terisolasi tanpa khawatir kesalahan konfigurasi akan berdampak pada lingkungan produksi yang aktif. Fleksibilitas ini sangat penting bagi perusahaan yang ingin mempertahankan kecepatan rilis produk di pasar yang kompetitif. Selain itu, segmentasi jaringan memudahkan visualisasi aliran data di dalam organisasi, memberikan pemahaman yang lebih jernih mengenai bagaimana aset digital berinteraksi satu sama lain. Dengan pemetaan yang jelas, pengambilan keputusan terkait peningkatan infrastruktur dapat dilakukan dengan berbasis data yang akurat.
Membangun Resiliensi Bisnis Melalui Keamanan Berkelanjutan
Dampak Strategis Terhadap Efisiensi Operasional dan Kepatuhan Regulasi
Mengintegrasikan zero trust architecture cloud ke dalam strategi teknologi jangka panjang perusahaan bukan hanya tentang meningkatkan ketahanan siber, melainkan juga tentang menciptakan nilai bisnis yang nyata. Ketika sistem keamanan dirancang secara modular dan berbasis identitas, proses orientasi karyawan baru atau integrasi sistem pihak ketiga dapat dilakukan dengan jauh lebih cepat dan aman. Selain meningkatkan efisiensi operasional, pendekatan ini juga mempermudah perusahaan dalam memenuhi standar kepatuhan regulasi industri yang ketat, seperti GDPR, PCI-DSS, maupun regulasi perlindungan data pribadi lokal. Standar kepatuhan ini membutuhkan pembuktian audit yang transparan mengenai bagaimana akses data dikelola dan dipantau secara ketat. Menurut standar resmi dari NIST (National Institute of Standards and Technology), kerangka kerja ini memberikan fondasi yang sangat kuat bagi kepatuhan regulasi modern.
Kemudahan dalam memenuhi regulasi ini memberikan keunggulan kompetitif yang signifikan bagi perusahaan Anda di mata klien dan mitra bisnis global. Di era di mana privasi data menjadi perhatian utama konsumen, brand yang mampu menunjukkan komitmen nyata terhadap keamanan informasi akan memenangkan kepercayaan pasar dengan lebih mudah. Kemitraan bisnis B2B sering kali mensyaratkan jaminan keamanan siber yang ketat sebelum kontrak kerja sama dapat ditandatangani. Dengan kesiapan infrastruktur yang telah mengadopsi prinsip tanpa kepercayaan ini, proses uji tuntas (due diligence) keamanan dapat diselesaikan dengan lebih cepat tanpa kendala berarti. Hal ini secara langsung mempercepat siklus penjualan dan membuka peluang kolaborasi bisnis yang lebih luas dan bernilai tinggi.
Mengurangi Risiko Finansial Akibat Kebocoran Data
Biaya yang timbul akibat kegagalan sistem keamanan siber sering kali jauh melampaui kerugian finansial langsung, melainkan juga mencakup hilangnya reputasi brand yang telah dibangun bertahun-tahun. Dengan menerapkan zero trust architecture cloud, perusahaan Anda dapat secara proaktif meminimalkan dampak finansial dari potensi insiden kebocoran data sebelum menyebar luas. Kemampuan untuk mengisolasi ancaman dalam hitungan detik memastikan kelangsungan operasional bisnis tetap berjalan tanpa gangguan berarti (downtime). Investasi pada sistem keamanan yang komprehensif ini pada akhirnya akan dipandang oleh para pemegang saham sebagai langkah mitigasi risiko strategis yang sangat rasional dan menguntungkan dalam jangka panjang. Penghematan biaya dari pencegahan insiden besar jauh lebih tinggi dibandingkan pengeluaran untuk pemulihan pasca-bencana siber.
Selain menghindari denda regulasi yang besar, proteksi dini juga melindungi hak kekayaan intelektual dan data rahasia perusahaan yang menjadi keunggulan kompetitif Anda di pasar. Ketika pesaing mengalami gangguan operasional akibat serangan ransomware, perusahaan Anda tetap dapat melayani pelanggan dengan andal dan tanpa hambatan. Keandalan ini memperkuat posisi pasar perusahaan Anda sebagai mitra yang dapat diandalkan dalam kondisi apa pun. Ketahanan operasional ini pada akhirnya berkontribusi langsung pada stabilitas pendapatan dan pertumbuhan bisnis jangka panjang. Oleh karena itu, pengambil keputusan strategis harus memandang keamanan siber sebagai enabler bisnis, bukan sekadar pusat biaya (cost center) yang membebani anggaran.
Memulai Transformasi Keamanan Cloud Bersama Pandawa Cloud .Net
Langkah Pertama Mengadopsi Zero Trust Bersama Pandawa Cloud .Net
Menjalankan transisi menuju model keamanan modern ini memang membutuhkan perencanaan yang matang dan pemahaman mendalam tentang arsitektur sistem Anda saat ini. Di sinilah Pandawa Cloud .Net hadir sebagai mitra strategis yang siap mendampingi perusahaan Anda dalam setiap fase perjalanan adopsi zero trust architecture cloud secara mulus. Kami memahami bahwa setiap organisasi memiliki tantangan unik, oleh karena itu kami tidak menawarkan solusi yang bersifat satu ukuran untuk semua, melainkan pendekatan terkurasi yang disesuaikan dengan kebutuhan bisnis Anda. Tim ahli kami akan membantu mengidentifikasi aset kritis, merancang kebijakan akses yang ketat, hingga mengonfigurasi segmentasi jaringan mikro tanpa mengganggu produktivitas harian tim Anda. Dengan bimbingan yang tepat, kompleksitas migrasi sistem dapat diurai menjadi langkah-langkah taktis yang mudah dikelola.
Keamanan cloud yang tangguh adalah investasi terbaik untuk memastikan bisnis Anda siap menghadapi tantangan masa depan dengan penuh rasa percaya diri. Jangan biarkan celah keamanan yang tidak terdeteksi menghambat momentum pertumbuhan dan merusak reputasi yang telah Anda bangun dengan kerja keras. Segera diskusikan tantangan infrastruktur dan kebutuhan keamanan cloud perusahaan Anda bersama konsultan senior kami untuk merumuskan langkah taktis yang paling efisien. Hubungi tim Pandawa Cloud .Net hari ini untuk menjadwalkan sesi konsultasi mendalam guna membangun fondasi siber yang kokoh dan adaptif demi kelangsungan bisnis Anda yang berkelanjutan. Kami berkomitmen untuk menjadi mitra terpercaya yang menjaga aset digital Anda tetap aman di setiap langkah transformasi siber.