 Bayu Permadi
Menghadapi Realita Risiko Data di Era Multi-Cloud yang Dinamis
Mengapa Keamanan Tradisional Tidak Lagi Cukup di Lingkungan Cloud?
Dalam lanskap bisnis digital saat ini, mengamankan data perusahaan bukan lagi sekadar urusan departemen IT, melainkan pilar penting dari kelangsungan bisnis itu sendiri. Transisi ke infrastruktur modern menuntut kepatuhan iso 27001 cloud sebagai standar emas untuk menjamin keamanan informasi secara komprehensif di seluruh ekosistem digital Anda. Pendekatan keamanan tradisional yang mengandalkan perimeter fisik atau firewall lokal kini tidak lagi memadai ketika data tersebar di berbagai lingkungan cloud yang dinamis dan terdesentralisasi. Banyak perusahaan sering kali terjebak dalam asumsi keliru bahwa penyedia cloud secara otomatis mengamankan seluruh aset data mereka, padahal model tanggung jawab bersama (shared responsibility model) menuntut keterlibatan aktif dari organisasi Anda sendiri. Tanpa pemahaman mendalam tentang tata kelola ini, celah keamanan akan selalu terbuka lebar bagi ancaman siber yang kian canggih dan terus berkembang setiap hari.
Dampak Finansial dan Reputasi di Balik Kegagalan Proteksi Data
Kegagalan dalam melindungi data sensitif pelanggan tidak hanya berdampak pada gangguan teknis berupa downtime operasional, melainkan juga kehancuran finansial yang masif dan sistemik bagi korporasi. Dengan berlakunya regulasi ketat seperti Undang-Undang Pelindungan Data Pribadi (UU PDP) di Indonesia, sanksi hukum dan denda administratif kini menjadi risiko nyata yang dapat mengancam stabilitas keuangan perusahaan secara langsung. Kehilangan kepercayaan pelanggan akibat kebocoran data jauh lebih mahal untuk dipulihkan dibandingkan dengan investasi awal untuk membangun pertahanan yang kokoh dan terstandarisasi. Para pengambil keputusan seperti CEO dan CTO kini menyadari bahwa kepatuhan terhadap standar internasional bukan lagi opsi pelengkap untuk gaya bisnis, melainkan instrumen mitigasi risiko yang sangat krusial untuk mempertahankan nilai pasar dan kredibilitas jangka panjang perusahaan.
Menyelami Nilai Strategis dari Tata Kelola Keamanan Informasi Modern
Menyelaraskan Tata Kelola Keamanan Informasi dengan Standar Global
Implementasi kepatuhan iso 27001 cloud memberikan kerangka kerja yang sistematis untuk mengidentifikasi, mengelola, dan meminimalkan risiko keamanan informasi secara konsisten dan terukur. Standar global yang dirumuskan oleh International Organization for Standardization (ISO) ini membantu organisasi mengintegrasikan aspek keamanan ke dalam setiap proses bisnis dan alur kerja harian mereka. Melalui pendekatan ini, keamanan informasi tidak lagi dipandang sebagai pusat biaya (cost center) yang membebani anggaran, melainkan sebagai enabler bisnis strategis yang meningkatkan nilai tawar perusahaan saat berhadapan dengan klien berskala besar. Kepatuhan ini juga memastikan bahwa seluruh kebijakan internal, mulai dari kontrol akses pengguna hingga enkripsi data sensitif, berjalan selaras dengan regulasi internasional yang diakui secara luas di berbagai industri.
Bagaimana Manajemen Risiko Mengubah Cara Kerja Infrastruktur Anda
Pilar utama dari keberhasilan pemenuhan standar ini terletak pada kemampuan organisasi dalam mengidentifikasi aset digital serta mengevaluasi potensi ancaman yang mengintainya secara berkala. Proses manajemen risiko yang terstruktur memungkinkan tim IT Anda mengambil keputusan strategis berbasis data riil, alih-alih bertindak secara reaktif saat insiden keamanan merusak sistem sudah terlanjur terjadi. Dengan menerapkan kepatuhan iso 27001 cloud, setiap perubahan konfigurasi pada infrastruktur cloud akan selalu melewati proses evaluasi keamanan yang ketat dan terdokumentasi dengan baik. Pendekatan proaktif ini secara signifikan mengurangi potensi kesalahan manusia (human error) yang sering kali menjadi penyebab utama di balik insiden kebocoran data di lingkungan cloud publik maupun privat.
Meningkatkan Kepercayaan Pemangku Kepentingan Melalui Standardisasi
Langkah Praktis Implementasi Kepatuhan ISO 27001 Cloud
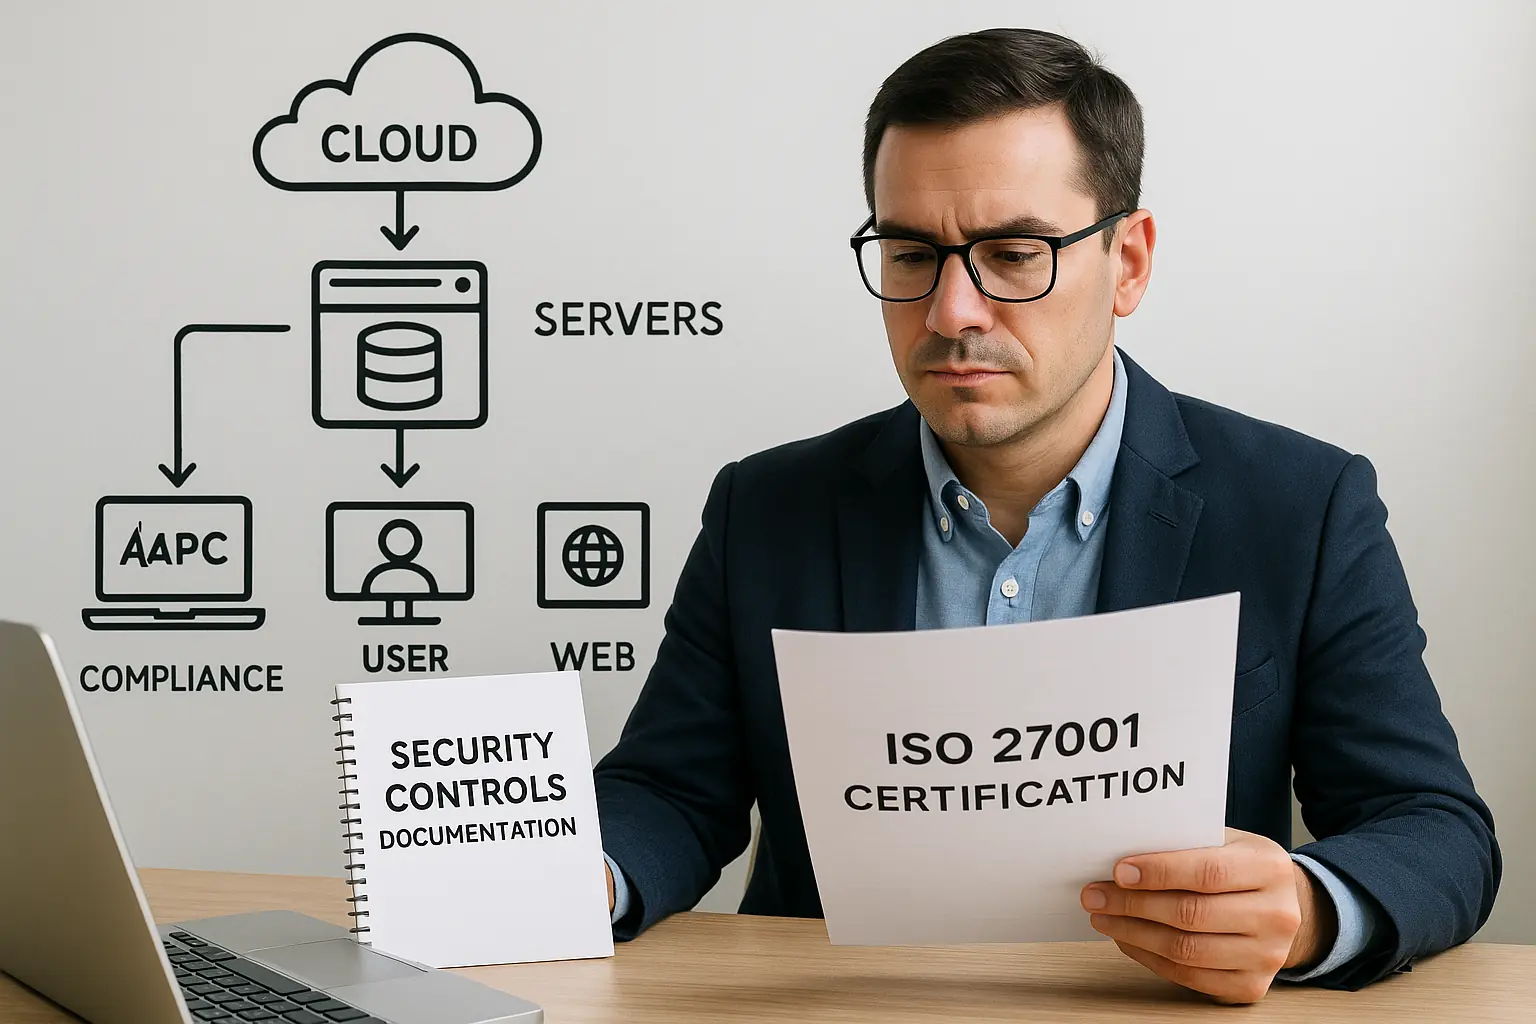
Memulai perjalanan menuju sertifikasi membutuhkan pemetaan yang jelas terhadap kondisi infrastruktur saat ini melalui analisis kesenjangan (gap analysis) yang komprehensif dan mendalam. Langkah awal ini sangat penting untuk mengidentifikasi kontrol keamanan mana saja yang sudah diterapkan dengan baik dan area kritis mana yang masih memerlukan perbaikan atau penyesuaian lebih lanjut. Dokumen Statement of Applicability (SoA) kemudian disusun untuk menentukan kontrol spesifik dari Lampiran A ISO 27001 yang relevan dengan kebutuhan operasional serta model bisnis unik perusahaan Anda. Seluruh proses ini membutuhkan komitmen kepemimpinan yang kuat dari jajaran direksi serta edukasi berkelanjutan kepada seluruh karyawan agar kesadaran akan pentingnya perlindungan informasi menjadi bagian erat dari budaya kerja perusahaan.
Memilih Mitra Infrastruktur Lokal yang Memiliki Sertifikasi Standar
Bagi perusahaan yang beroperasi di Indonesia, memilih penyedia cloud lokal yang sudah mengantongi sertifikasi ISO 27001 adalah langkah strategis untuk mempercepat proses audit internal Anda sendiri. Melalui kolaborasi ini, Anda dapat memangkas sebagian besar beban audit infrastruktur fisik karena kontrol keamanan pada lapisan tersebut telah divalidasi oleh lembaga sertifikasi independen secara resmi. Pandawa Cloud .Net hadir sebagai mitra tepercaya yang memahami urgensi kepatuhan iso 27001 cloud bagi pertumbuhan bisnis jangka panjang serta keberlanjutan operasional Anda di pasar domestik yang kompetitif. Dengan infrastruktur lokal yang dirancang khusus untuk memenuhi standar regulasi ketat, kami siap mendukung tim kepatuhan Anda dalam menyederhanakan kompleksitas tata kelola keamanan informasi di cloud.
Langkah Nyata Mengamankan Masa Depan Bisnis Anda
Mulai Asesmen Celah Keamanan Infrastruktur Anda Hari Ini
Langkah pertama yang paling menentukan tidak harus dimulai dengan perubahan radikal pada seluruh arsitektur sistem Anda, melainkan melalui asesmen objektif terhadap celah keamanan yang ada saat ini. Evaluasi menyeluruh terhadap akses identitas, manajemen enkripsi data, dan prosedur pencadangan (backup) akan memberikan gambaran transparan mengenai tingkat kesiapan organisasi Anda menghadapi proses audit yang sesungguhnya. Menunda proses evaluasi ini hanya akan meningkatkan eksposur risiko siber yang dapat mengganggu kelancaran operasional harian dan merusak kredibilitas bisnis yang telah Anda bangun bertahun-tahun. Keputusan strategis untuk bertindak sekarang akan menempatkan perusahaan Anda beberapa langkah lebih maju dibandingkan kompetitor dalam hal kesiapan kepatuhan dan ketahanan aspek digital.
Berkolaborasi dengan Wise Peer untuk Kesiapan Audit yang Mulus
Menavigasi regulasi keamanan informasi di era cloud memerlukan panduan dari mitra berpengalaman yang mampu bertindak sebagai penasihat strategis (wise peer) tepercaya bagi bisnis Anda. Di Pandawa Cloud .Net, kami tidak hanya menyediakan infrastruktur cloud lokal berkinerja tinggi, tetapi juga mendampingi Anda merancang ekosistem digital yang aman, patuh, dan efisien secara operasional. Kami percaya bahwa kepatuhan iso 27001 cloud bukanlah tujuan akhir yang kaku, melainkan sebuah perjalanan berkelanjutan untuk terus meningkatkan standar keamanan dan kepercayaan para pemangku kepentingan Anda. Mari berdiskusi secara mendalam dengan tim ahli kami untuk merumuskan strategi kepatuhan yang paling adaptif, efisien, dan sesuai dengan skala pertumbuhan bisnis masa depan organisasi Anda.