 Bayu Permadi
Catatan: Studi kasus ini adalah skenario ilustrasi yang disusun berdasarkan pola tantangan yang umum dihadapi bisnis. Nama perusahaan, angka, dan hasil bersifat contoh, bukan data klien tertentu.
Mengapa Deteksi Dini Kebocoran Data Krusial bagi Fintech
Di tengah pesatnya pertumbuhan industri teknologi finansial, keamanan siber bukan lagi sekadar urusan departemen IT, melainkan pilar utama kelangsungan bisnis yang sangat krusial. Melalui analisis mendalam ini, kita akan membedah bagaimana sebuah studi kasus deteksi dini kebocoran data menjadi penyelamat reputasi dan aset finansial berharga bagi institusi fintech nasional. Sebagai pengambil keputusan, Anda tentu memahami bahwa satu celah kecil dalam sistem penyimpanan data pelanggan dapat meruntuhkan kepercayaan publik yang telah dibangun bertahun-tahun. Ancaman ini nyata, terus berevolusi, dan sering kali menyusup tanpa terdeteksi hingga kerusakan besar telanjur terjadi secara masif. Di sinilah pentingnya memahami taktik preventif modern yang tidak hanya bereaksi setelah insiden terjadi, melainkan mampu mengantisipasinya jauh sebelum sistem kompromi berjalan lebih jauh.
Realita Ancaman Siber Finansial
Industri fintech saat ini memproses jutaan transaksi sensitif setiap harinya, menjadikannya target utama bagi para pelaku kejahatan siber internasional yang bermotif ekonomi. Data kredensial, informasi kartu kredit, hingga riwayat transaksi pribadi merupakan komoditas bernilai tinggi di pasar gelap digital atau dark web. Menurut laporan keamanan siber sektoral, jasa keuangan mengalami peningkatan frekuensi serangan ransomware dan kebocoran data sebesar hampir dua kali lipat dibanding tahun-tahun sebelumnya. Kegagalan dalam mendeteksi aktivitas mencurigakan sejak tahap awal sering kali berujung pada kerugian finansial langsung, denda regulasi yang berat, serta hilangnya lisensi operasional. Oleh karena itu, kepemimpinan teknologi di perusahaan Anda harus memandang sistem keamanan cloud bukan lagi sebagai pusat biaya, melainkan sebagai keunggulan kompetitif yang strategis.
Dampak Sistemik Kegagalan Proteksi
Ketika insiden kebocoran data terjadi pada ekosistem fintech, efek domino yang ditimbulkannya jauh melampaui kerugian finansial yang tampak pada neraca keuangan. Kepercayaan publik yang runtuh seketika akan memicu penarikan dana massal oleh pengguna, yang kemudian berujung pada krisis likuiditas fatal bagi kelangsungan operasional perusahaan. Berdasarkan analisis biaya dari IBM Cost of a Data Breach Report, biaya rata-rata pemulihan pasca-kebocoran data di sektor keuangan mencapai jutaan dolar AS untuk setiap insidennya. Selain itu, tuntutan hukum dari pihak ketiga dan sanksi administratif dari otoritas regulasi seperti Otoritas Jasa Keuangan (OJK) dapat menghentikan aktivitas bisnis Anda secara permanen. Untuk mencegah skenario terburuk tersebut, para CTO dan CISO harus memiliki visibilitas penuh terhadap setiap anomali yang terjadi di dalam infrastruktur cloud mereka tanpa pengecualian.
Bagaimana Kebocoran Data Terjadi di Arsitektur Cloud
Kronologi Kerentanan Arsitektur Cloud
Sebagian besar kebocoran data di lingkungan cloud terjadi bukan karena kelemahan teknologi bawaan platform cloud, melainkan akibat kesalahan konfigurasi internal yang tidak disadari. Dalam konteks operasional fintech, integrasi cepat antara sistem warisan (legacy) dan API pihak ketiga sering kali menciptakan celah keamanan yang tidak terpantau dengan baik. Penyerang biasanya memanfaatkan celah ini dengan melakukan eksploitasi bertahap, mulai dari pengintaian pasif hingga eskalasi hak istimewa pengguna (privilege escalation). Tanpa mekanisme pemantauan real-time yang memadai, aktivitas mencurigakan seperti transfer data massal ke IP address eksternal yang tidak dikenal akan dianggap sebagai lalu lintas normal biasa. Pemahaman mendalam mengenai pola peretasan ini membuktikan bahwa pendekatan reaktif konvensional tidak lagi memadai untuk membendung taktik siber yang semakin canggih dan terorganisir. Melalui analisis studi kasus deteksi dini kebocoran data, kita dapat melihat bagaimana pemetaan arsitektur siber secara proaktif mampu menutup celah-celah kritis ini sebelum dieksploitasi oleh aktor jahat.
Mengapa Pendekatan Tradisional Gagal
Pendekatan keamanan tradisional yang hanya mengandalkan firewall perimeter dan pemindaian terjadwal terbukti tidak efektif dalam menghadapi ancaman persisten tingkat tinggi (APT). Sistem warisan ini kerap menghasilkan terlalu banyak alarm palsu (false positives) yang justru melelahkan tim keamanan IT Anda, sebuah fenomena yang dikenal sebagai alert fatigue. Ketika tim Anda sibuk menyaring ribuan peringatan tidak relevan, ancaman nyata yang sedang menyusup secara perlahan ke dalam database utama justru terlewatkan begitu saja. Selain itu, enkripsi data sederhana di tingkat penyimpanan (data at rest) tidak lagi cukup jika kunci enkripsi tersebut dikelola dalam lingkungan yang rentan terhadap akses tidak sah. Dibutuhkan kecerdasan buatan dan analitik perilaku (behavioral analytics) untuk membedakan aktivitas operasional harian yang sah dari upaya penyusupan terstruktur yang terencana dengan sangat rapi.
Deteksi Dini dalam Praktik
Studi Kasus Deteksi Dini Kebocoran Data Mitra Fintech
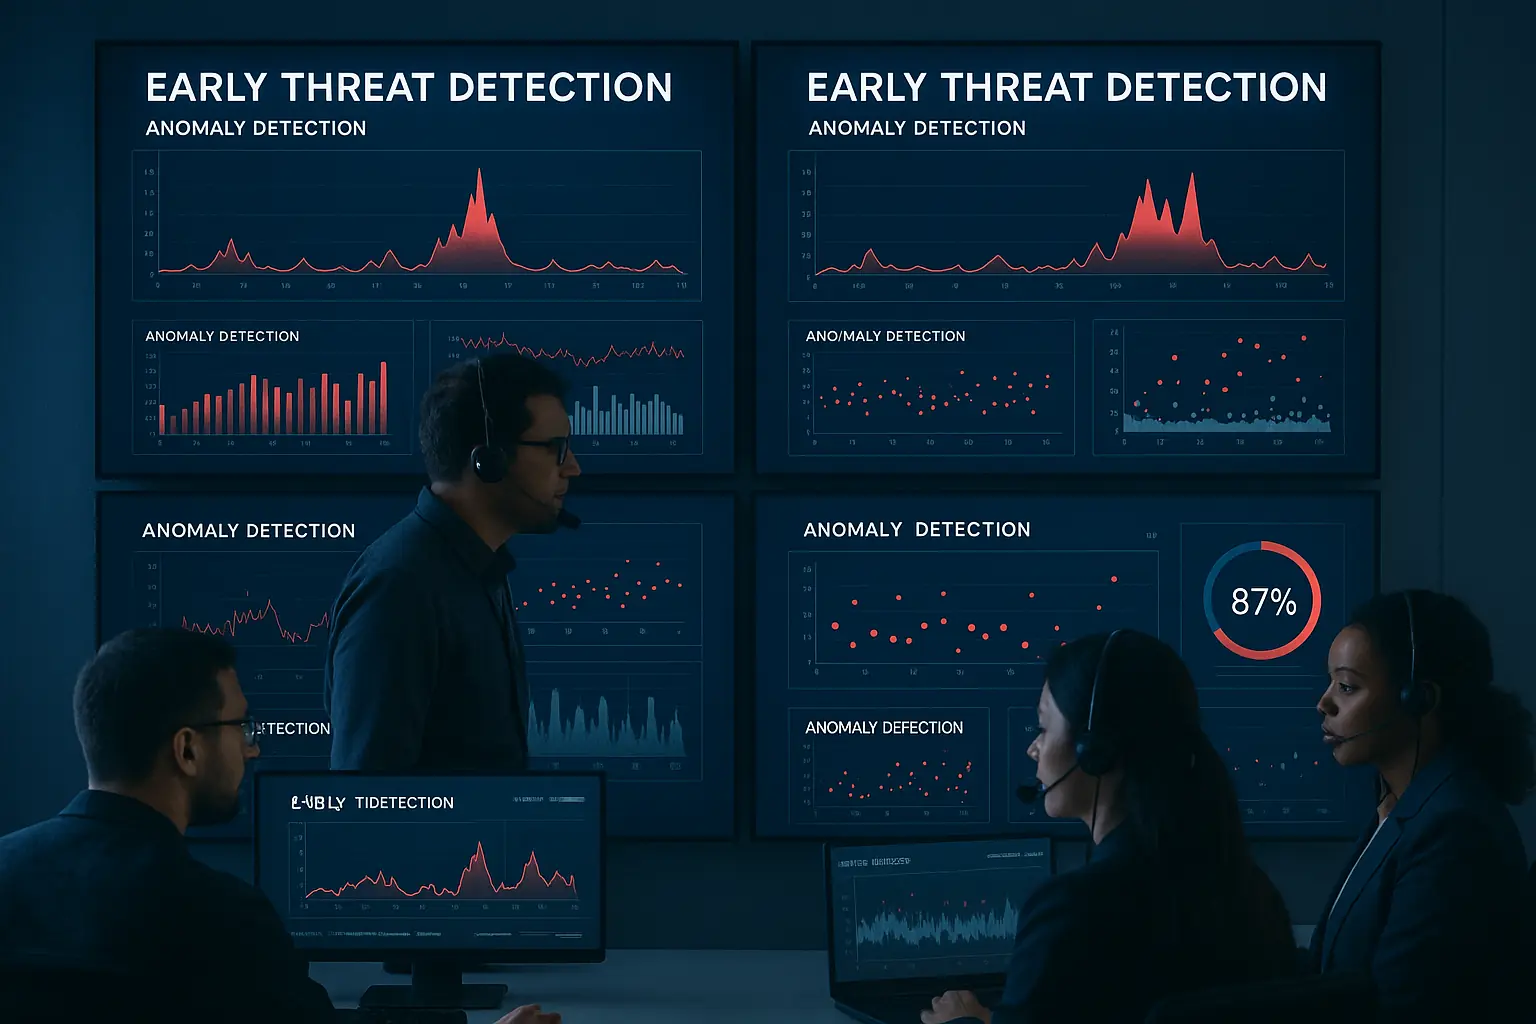
Mari kita bedah sebuah studi kasus deteksi dini kebocoran data pada salah satu mitra fintech terkemuka yang menerapkan solusi arsitektur keamanan tingkat lanjut dari Pandawa Cloud .Net. Sebelum mengadopsi platform kami, mitra tersebut menghadapi tantangan besar berupa tingginya frekuensi percobaan akses ilegal pada API gateway mereka setiap harinya. Melalui implementasi sistem deteksi dini berbasis Machine Learning, platform kami berhasil mengidentifikasi anomali berupa lonjakan aktivitas transfer data sebesar dua persen di luar jam kerja operasional normal. Sistem secara otomatis mengisolasi akun pengguna yang disusupi dalam waktu kurang dari tiga menit, mencegah kebocoran informasi pribadi milik lebih dari lima ratus ribu nasabah aktif mereka. Keberhasilan studi kasus deteksi dini kebocoran data ini menunjukkan bahwa respons otomatis instan di tingkat infrastruktur dapat menghemat potensi kerugian hingga puluhan miliar rupiah.
Transformasi Menuju Proactive Cloud Security
Mengadopsi paradigma keamanan proaktif berarti mengubah cara pandang tim Anda dari sekadar bertahan menjadi aktif memburu ancaman sebelum mereka menyerang balik (threat hunting). Dengan arsitektur Cloud Security yang dirancang oleh Pandawa Cloud .Net, setiap lapis infrastruktur Anda dipantau secara ketat menggunakan prinsip Zero Trust Architecture. Setiap permintaan akses ke dalam basis data harus melalui verifikasi berlapis, terlepas dari mana asal permintaan tersebut berasal di dalam jaringan internal. Pendekatan ini memastikan bahwa jika satu segmen jaringan berhasil ditembus oleh penyerang, segmen kritis lainnya tetap terlindungi sepenuhnya dari pergerakan lateral (lateral movement). Hasil akhirnya adalah ekosistem digital yang tangguh, di mana bisnis fintech Anda dapat berinovasi dengan cepat tanpa rasa cemas akan ancaman kebocoran data yang merusak reputasi.
Langkah Memulai Audit Keamanan Cloud
Memulai Audit Keamanan Arsitektur Anda
Langkah awal untuk mengamankan aset berharga perusahaan Anda dimulai dengan mengidentifikasi titik-titik lemah yang ada pada arsitektur cloud saat ini melalui proses audit komprehensif. Tim ahli kami di Pandawa Cloud .Net siap membantu Anda memetakan seluruh aliran data, menilai konfigurasi API, serta menganalisis efektivitas sistem deteksi dini yang Anda miliki saat ini. Jangan menunggu hingga insiden keamanan yang merusak terjadi untuk membuktikan apakah pertahanan siber Anda sudah cukup kuat atau masih rentan. Berdasarkan skenario studi kasus deteksi dini kebocoran data ini, tindakan preventif yang terencana selalu memberikan rasio pengembalian investasi (ROI) yang jauh lebih tinggi dibandingkan dengan biaya pemulihan pasca-insiden. Kami akan menyusun peta jalan keamanan yang disesuaikan secara khusus dengan skala operasional dan kepatuhan regulasi industri fintech Anda secara presisi.
Bermitra dengan Pandawa Cloud .Net
Keamanan siber yang andal bukanlah sebuah produk sekali beli, melainkan sebuah kemitraan strategis jangka panjang yang didasarkan pada kepercayaan dan keahlian mendalam. Pandawa Cloud .Net hadir sebagai mitra tepercaya (wise peer) yang mendampingi perjalanan transformasi digital perusahaan Anda dengan solusi cloud lokal yang aman, patuh regulasi, dan berkinerja tinggi. Kami memahami kompleksitas regulasi finansial di Indonesia dan merancang layanan kami untuk sepenuhnya memenuhi standar kepatuhan nasional yang ketat. Hubungi tim konsultan senior kami hari ini untuk berdiskusi secara mendalam mengenai pengamanan infrastruktur cloud Anda tanpa komitmen komersial awal. Mari bersama-sama membangun fondasi digital yang kokoh agar bisnis fintech Anda dapat tumbuh pesat, aman, dan memimpin pasar dengan penuh rasa percaya diri.